حذر الخبير اليمني في مجال الأمن الرقمي فهمي الباحث، اليوم الجمعة، من مخاطر التجسس الإلكتروني المرتبطة بالحملات التي تشنها مليشيا الحوثي، موضحًا أن السيطرة على شركات الاتصالات أو بوابات الإنترنت لا تكفي وحدها لقراءة رسائل واتساب أو الاستماع إلى مكالماته، بفضل التشفير بين طرفي المحادثة، لكنه أكد أن اختراق الهواتف والأجهزة المرتبطة بالحسابات يتيح الوصول إلى المحتوى نفسه.
وقال الباحث إن الخطر لا يقتصر على اختراق هاتف المستخدم، بل يشمل أيضًا الأجهزة المرتبطة بحسابه أو هاتف الشخص الذي يتواصل معه، مشيرًا إلى أن السؤال الأهم يتمثل في تحديد مصدر الاختراق والطريقة التي يصل بها المتجسسون إلى المحتوى.
وأوضح أن ما هو معروف بشأن الحوثيين يتضمن حملات تجسس موثقة استهدفت الأجهزة والأشخاص، وليس كسر تشفير واتساب.
وفي هذا السياق، أشار إلى أن شركة Recorded Future رصدت خلال عامي 2023 و2024 مجموعة تُعرف باسم OilAlpha، رجّح الباحثون ارتباطها بجهات مؤيدة للحوثيين.
وكانت المجموعة ترسل رسائل عبر واتساب، وتستخدم أساليب الهندسة الاجتماعية لإقناع الضحايا بتثبيت تطبيقات خبيثة على أجهزة أندرويد، مستهدفة العاملين في الإعلام والعمل الإنساني وحقوق الإنسان، لافتًا إلى أن واتساب كان مجرد وسيلة لإيصال الطُعم، دون اختراق تشفيره.
وفي يوليو 2024، كشفت شركة Lookout عن حملة تجسس أطلقت عليها اسم GuardZoo، ونسبتها إلى جهة يمنية متحالفة مع الحوثيين. ووفقًا للباحث، وُزّعت التطبيقات الخبيثة المستخدمة في الحملة، على ما يبدو، عبر واتساب وقنوات أخرى، وكانت تستخرج من الهواتف المصابة الصور والوثائق وبيانات الموقع.
وشدد الباحث على أن هذه التقارير لا تعني أن الحوثيين يستطيعون قراءة محادثات واتساب لجميع المستخدمين، لكنها تؤكد أن اختراق الهاتف نفسه يمثل وسيلة واقعية للوصول إلى البيانات، ما يستدعي التعامل مع هذه المخاطر بجدية.
ولفت إلى وجود هجمات أكثر تطورًا تنفذها جهات تمتلك موارد أكبر، وتعتمد على استغلال الثغرات الأمنية دون الحاجة إلى أن يضغط المستخدم على رابط. وذكر أن Citizen Lab وثّق في عام 2025 استغلالًا لواتساب مرتبطًا ببرنامج التجسس Graphite، مشيرًا إلى أن واتساب عالج الثغرة، وأن هذه الواقعة تثبت إمكانية اختراق التطبيق أو الجهاز في حالات محددة، لكنها لا تعني أن الحوثيين يمتلكون الأداة نفسها.
وتطرق الباحث إلى مسألتين يختلط فهمهما لدى كثير من المستخدمين، موضحًا أن السيطرة على شريحة الهاتف أو الحصول على رمز التسجيل تتيح الاستيلاء على الحساب وانتحال شخصية صاحبه، لكنها لا تمنح المهاجم تلقائيًا إمكانية الوصول إلى المحادثات القديمة، إذ يحتاج إلى الهاتف نفسه أو إلى نسخة احتياطية يمكن استعادتها.
كما أوضح أن استخدام الشبكات الافتراضية الخاصة (VPN) قد يخفي عن مزود الإنترنت الجهات التي يتصل بها المستخدم، لكنه لا يوفر الحماية إذا كان الهاتف مخترقًا أو كان أحد الأجهزة المرتبطة بالحساب في حوزة شخص آخر، مؤكدًا أن استخدام هذه الشبكات يعني نقل جزء من الثقة إلى الشركة التي تقدم الخدمة.
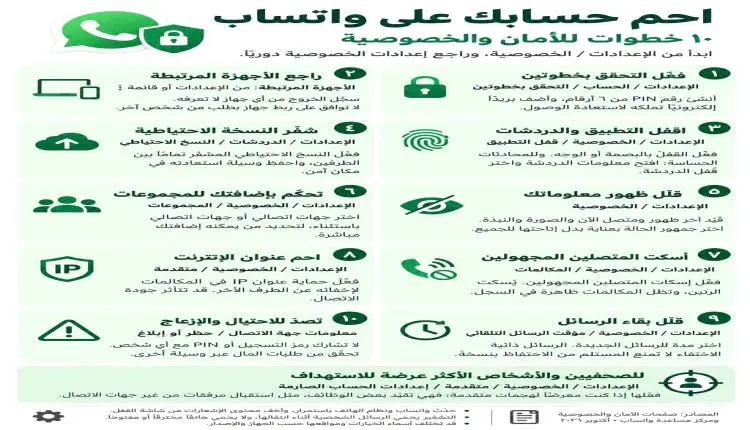
وفي ختام توضيحاته، أشار الباحث إلى أن الصورة المرفقة تتضمن خطوات مهمة لحماية تطبيق واتساب، ناصحًا باستخدام تطبيق سيجنال بديلًا أكثر أمانًا.